内部監査のリスク評価について具体的な手法とともに解説します。
グローバルメーカーでの内部監査やBIG4での内部監査アドバイザリーなど豊富な内部監査の経験に基づいています。
内部監査のリスク評価とは
リスク評価とはどこにリスクがあるかを識別し、そのリスクがどれほど重要かを算定することです。
そして2025年1月に適用が始まった「グローバル内部監査基準」では、リスク評価は望ましい取り組みではなく基準上の要求になりました。基準9.4(内部監査の計画)は、内部監査の計画を組織体の戦略・目標・リスクに関する「文書化された評価」に基づいて策定すること、そしてその評価を少なくとも年1回実施することを求めています。
さらに、高リスクの分野で監査計画に含めなかったものについては、その理由を最高経営者および取締役会に伝えなければならないとされています。つまりリスク評価は、「何を見るか」を決める作業であると同時に、「何を見ないと決めたのか」を説明できる状態にする作業でもあります。

内部監査においてリスク評価をする目的は主に以下の2つです。
- 目的1:年度計画で監査対象拠点やテーマを決める
- 目的2:個別監査の監査スコープを決める
順に解説します。
目的1:年度計画で監査対象拠点やテーマを決める
年度監査計画を策定する際に、どの組織・部門、テーマを監査の対象とするかを選定するときにリスク評価を行います。
監査対象の組織や部門では、それぞれ、抱えているリスクが異なり、どこにどの程度のリスクがあるのかを整理し、監査対象を選定します。
目的2:個別監査の監査スコープを決める
目的1で選定された拠点やテーマに対して、個別監査でどの領域にリスクがあるのかを検討し、リスクに応じて監査スコープを決めていきます。
リスク評価の観点
リスク評価をするにあたって、重要な観点・アプローチが2つあります。
- 定量情報と定性情報を集める
- トップダウンとボトムアップ両面で情報を集める
順に説明します。
定量情報と定性情報を集める
リスク評価のベースとなる情報は、財務状況、従業員数等の定量化可能な情報と、ステークホルダーインタビュー等から得られる定性情報の2つに大別されます。両者をバランスよく評価することが大切です。
トップダウンとボトムアップ
リスク評価のアプローチには、経営者、役員等の上位から情報収集するトップダウンアプローチと、従業員・現場等からリスク情報を収集するボトムアップアプローチに大別されます。この2つのバランスを取って行うことが大切です。
なお、経営者から得たリスク情報をそのまま使ってよいとは限りません。グローバル内部監査基準は、内部監査部門が組織のリスク・マネジメント・プロセスが有効であると結論付けた場合にのみ、リスクに関する経営管理者の情報に依拠すべきであるとしています(基準9.4「実施に当たって考慮すべき事項」)。バランスを取るだけでなく、その情報に乗ってよいかを自分で確かめるという条件が付いていることになります。
リスク評価の手順
リスク評価の具体的手順を紹介します。
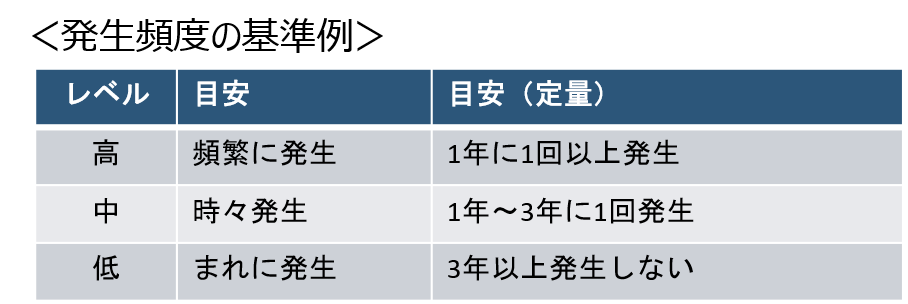
「発生頻度」「影響の大きさ」の基準を作成します。
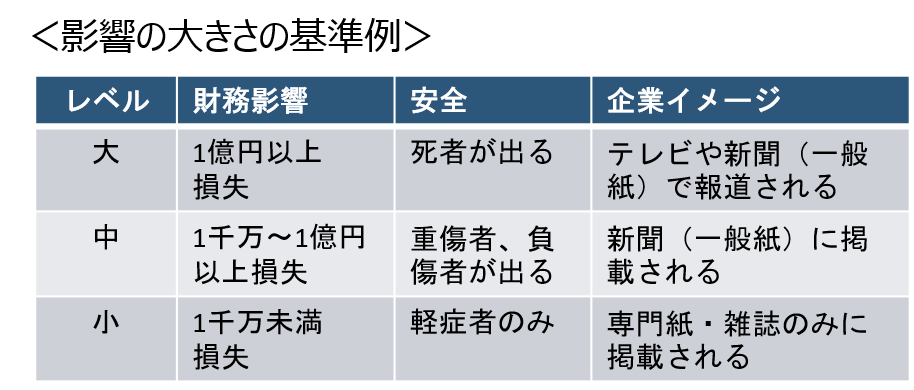
参照すべき共通のリスク一覧(リスクユニバース)を作成します。
白紙から作ると必ず漏れます。同業他社の有価証券報告書「事業等のリスク」や、公開されているリスク分類の枠組みを出発点にして、自社の事業に合わせて足し引きするほうが、早いうえに網羅性も上がります。
定量・定性、トップダウン、ボトムアップをどの程度のバランスでやるのか方針を設定します。そして、インタビューやアンケート等で実際に情報を収集します。
- 職務範囲内で認識しているリスクは何か?
- 職務範囲以外で会社として認識しているリスクは何か?
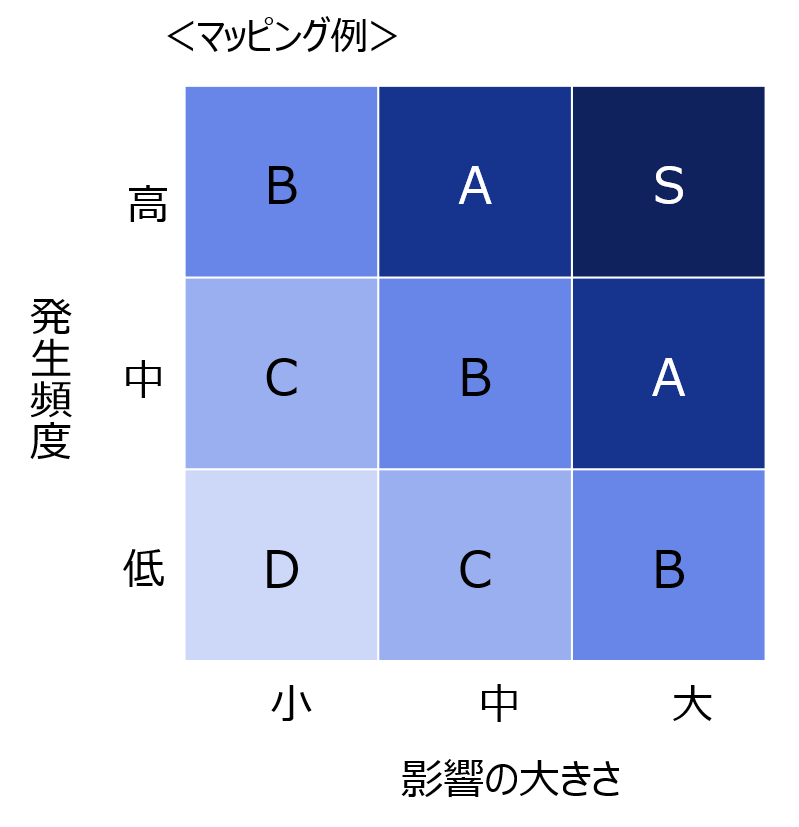
識別したリスク毎に以下のようにリスクの重要度を評価し、可視化します。
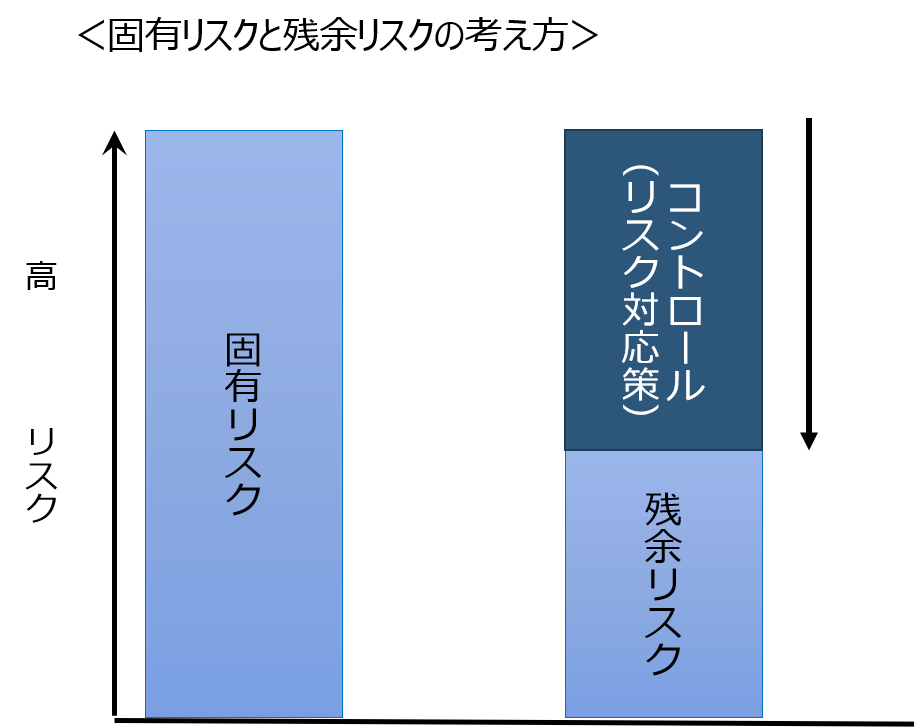
リスクは、リスク対応策(コントロール)の有効性も考慮した上で、残余リスクベースで算定します。
残余リスクベースでマッピングします。S・Aになるものが重要なリスクになります。
ここで大事なのは、重要リスクは固有リスクの大きさではなく、統制を引いた後の位置で決まるということです。固有リスクでは最大だったものが、有効な統制が効いていて重要リスクから外れることもあれば、固有リスクは中程度でも、有効な統制がないために残ることもあります。
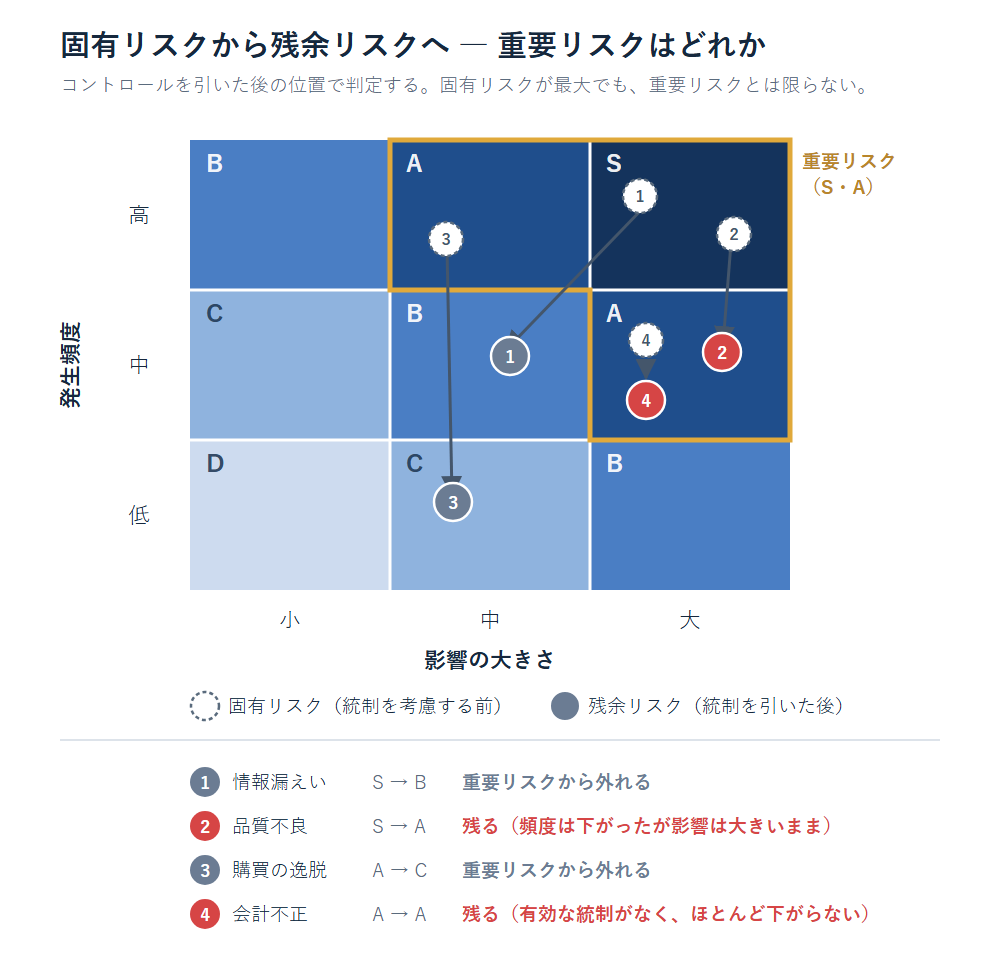
ここまでで「重要なリスクはどれか」は決まりました。ただしリスクの粒と、監査テーマの粒は違います。「会計不正」「品質不良」はリスクの名前であって、そのままでは監査できません。
そこで重要リスクを、「どの組織で」「どのプロセスで」顕在化するのかに割り付けます。組織 × プロセスの掛け合わせにして、はじめて監査可能な単位になります。
| 重要リスク | 顕在化する組織 | 顕在化するプロセス | 監査テーマ |
|---|---|---|---|
| 会計不正 | 海外販売子会社 | 売上計上・与信管理 | 海外販売子会社の収益認識プロセス |
| 品質不良 | 国内工場 | 出荷検査・変更管理 | 工場の品質保証プロセス |
グローバル内部監査基準も、この工程を計画作成の方法の一つとして挙げています。基準9.4の「実施に当たって考慮すべき事項」では、監査単位(事業ユニット、プロセス、プログラム及びシステム)を主要なリスクと関連付けることで、さらに評価すべきリスクに優先順位を付けられるとしています。
この割り付けを飛ばすと、リスク一覧は立派なのに監査計画は例年どおり、という状態になります。リスク評価をやった手応えはあるのに、形式的にやった気になっているだけで、本当にリスクに届いているのか誰にも分からない。
その結果は、あとから別の形で表に出ます。監査を実施しても、大きな指摘が出ない。そして経営者から「内部監査は、どうやってリスク評価をしているの?」と聞かれます。
リスク評価の失敗は、リスク評価の段階では見えません。指摘が出ないことで、はじめて表に出ます。
なお、本当はSTEP2でリスク一覧を作る段階から組織 × プロセスの枠を掛け合わせておくと、ここで詰まりません。後から割り付けるより、最初から監査できる粒で集めるほうが早く済みます。
一度のリスク評価で精度が高い評価になることはまずありません。上記のようなプロセスを何度も回していき、継続的に実施することで、徐々に精度が上がっていきます。
まとめ
- リスク評価は、リスクを一定の基準で評価し、どこに重要なリスクがあるのかを特定するプロセスのことです。
- 内部監査においては主に①年度計画でテーマや拠点を選定するとき ②個別監査で監査スコープ(領域・項目)を決めるときにリスク評価が行われます。
- 2025年1月適用の「グローバル内部監査基準」では、リスク評価は基準上の要求です(基準9.4)。文書化された評価に基づき、少なくとも年1回。計画から外した高リスク分野は、その理由を説明しなければなりません。
- リスク評価では、定量・定性情報、トップダウンとボトムアップアプローチがあり、バランスを考慮して、情報収集を行います。
- リスクは「発生頻度」 と「影響の大きさ」で評価するのが一般的です。
- 本来そのリスクが持っているリスクを「固有リスク」、そのリスクへ対策(コントロール)を引いて残ったリスクを「残余リスク」といい、残余リスクをベースにリスク評価を行います。重要リスクは、固有リスクの大きさではなく、統制を引いた後の位置で決まります。
- 重要リスクは、そのままでは監査できません。組織 × プロセスに割り付けて、はじめて監査テーマになります。ここを飛ばすと、リスク評価をしても監査計画は例年どおりになり、監査をしても大きな指摘が出ません。
- 最初から精度は上がりません。リスク評価を継続的に行い、何度も回転させていくことで徐々に精度が上がっていきます。
今回は以上です。