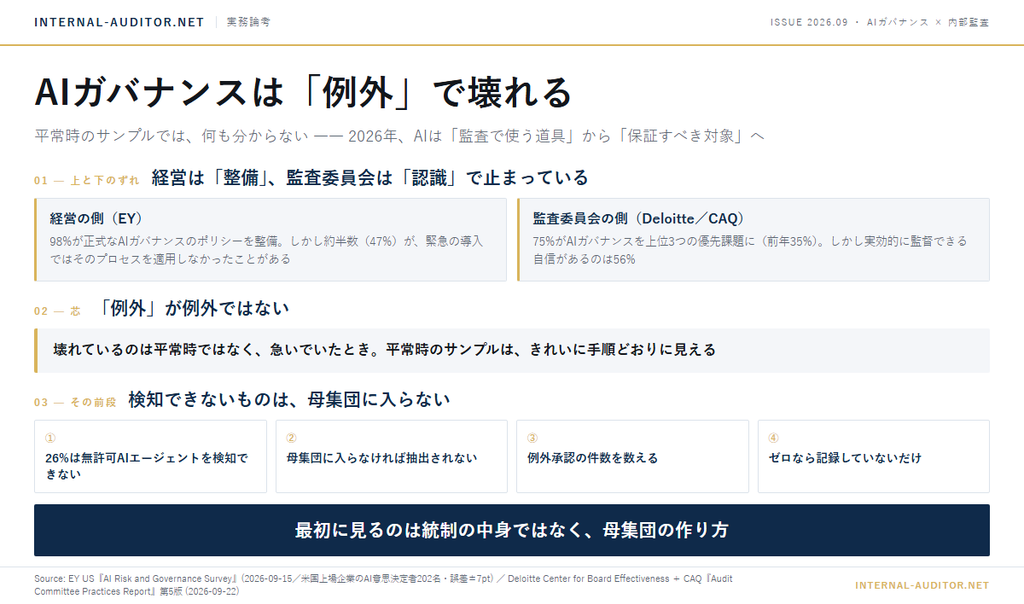
記事全体のサマリー
本文に入る前に、この記事の全体像を1枚にまとめました。先に見取り図をつかんでから読み進めていただければと思います。
2026年に入って、AIについての話の方向が変わりました。
少し前まで、内部監査にとってのAIは監査で使う道具でした。調書の下書き、異常検知、データの可視化。話題は「どう使うか」でした。
いまは違います。AIは内部監査が保証すべきガバナンスの対象になりました。この半年で出てきた調査を並べると、その移り変わりがはっきり見えます。
今回の材料 ― 調査2本
先に、これから触れる資料の説明をしておきます。
1本目は EY 米国の AI Risk and Governance Survey(2026年9月15日)。年商10億ドル以上の米国上場企業で、AIに直接の監督責任を持つ202名(取締役・Cスイート・VP以上)への調査です。2026年5月28日から6月15日に実施され、誤差は95%信頼区間で±7ポイント。企業の側が、自社のAIガバナンスをどう見ているかの調査です。
2本目は Deloitte の Center for Board Effectiveness と CAQ(米国の監査の質を扱う団体)が共同で出している Audit Committee Practices Report の第5版(2026年9月22日)。こちらは監査委員会の側の調査です。
どちらも米国の調査ですが、数字が示す傾向は日本の実務にも当てはまると思います。論じられているのは制度ではなく、組織がAIをどう扱っているかという行動だからです。
上と下で、ずれ方が違う
2本を並べると、同じ問題が上下から別の形で見えます。
経営の側(EY)は、整備は終わっているつもりでいます。
98% が、正式なAIガバナンスのポリシーを整備している
EY US『AI Risk and Governance Survey』(2026年9月15日/訳は筆者)
ところが同じ調査に、こうあります。
約半数(47%) が、緊急の導入では、自社のAIガバナンスのプロセスを適用しなかったことがある
同上(訳は筆者)
監査委員会の側(Deloitte/CAQ)は、重要性は分かっています。
75% が、AIガバナンスを上位3つの優先課題に挙げた(前年は35%)
Deloitte/CAQ『Audit Committee Practices Report』第5版(2026年9月22日/訳は筆者)
ただし、こう続きます。
自信があるのは56% ― AIガバナンスを実効的に監督できる能力について
同上(訳は筆者)
つまり、経営には整備と運用のずれがあり、監査委員会には認識と監督能力のずれがある。そしてその両方が見えている部署は、社内に一つしかありません。
「例外」が例外ではない
ここが、この記事でいちばん言いたいところです。
AIガバナンスでは、例外が稀ではありません。
47%という数字が意味するのは、「たまに手順を飛ばす会社がある」ではありません。半数近くの組織が、飛ばした経験を持っているということです。さらに同じ調査では、36% が、実害の出たAIのインシデントや不具合をすでに経験しています(データ喪失、金銭的損害、業務中断、ブランド毀損を含む)。
内部監査が運用状況を評価するとき、普通は平常時のサンプルを取ります。四半期ごとの承認記録から何件か抜いて、手順どおりかを確かめる。
その取り方では、ここは見えません。壊れているのは平常時ではなく、急いでいたときだからです。平常時のサンプルは、きれいに手順どおりでしょう。
検知できないものは、母集団に入らない
では例外を狙って見ればよいのかというと、その前にもう一段あります。
エージェント型AIを使っている組織のうち、26% は、社内で動いている無許可のAIエージェントを検知できない
EY US『AI Risk and Governance Survey』(2026年9月15日/訳は筆者)
検知できないものは、母集団に入りません。母集団に入らないものは、どんなに手続を工夫しても抽出されません。サンプリングの設計を議論する前に、そもそも名簿が作れていないという話です。
以前、AIエージェントは同じ入力でも出力が変わるのでサンプリングが効かない、と書きました。今回はその前段です。あちらは「サンプルが取れても意味がない」、こちらは「そもそも母集団に入っていない」。壊れている層が違います。

だから最初に見るのは、統制の中身ではなく、母集団の作り方です。
そして、入口はもっと単純なところにあります。例外承認や緊急導入の記録が、何件あるかを数えてみることです。ゼロなら、例外が起きていないのではなく、記録していないだけかもしれません。
現場への問い
- 社内で動いているAIの一覧に、誰かが個人の判断で使い始めたものは載っていますか。載らない仕組みなら、そこは監査の母集団に入っていません。
- 直近1年で、通常の承認プロセスを経ずに導入されたAIは何件ありましたか。件数がゼロなら、記録が無いだけではありませんか。
- AIのポリシーの運用状況を評価したとき、見たサンプルは平常時のものではありませんでしたか。
私はこう考える
正直に書くと、私自身、急いでいてAIを使ってしまうことがあります。
監査する側にいる人間です。手順の意味も、記録を残す理由も分かっています。それでも、締め切りが近いとき、確かめる手順のほうを省いてしまう。
だからEYの47%を読んだとき、他人の調査だとは思えませんでした。あれは組織の話ではなく、急いでいる人間の話です。急いでいるのは、たいていその組織でいちばん忙しい人で、いちばん重要な仕事をしている人です。
そう考えると、AIガバナンスを「ポリシーがあるか」で測るのは、いちばん測りたいものを外していることになります。ポリシーは98%の会社にあります。無いものを数えても差はつきません。
差がつくのは、急いでいたときに何が起きたかです。そこに記録が残っているか。残っていないなら、それは例外が無かったのではなく、例外を見ていないということです。
今回は以上です。
出典
- EY US『EY survey finds that autonomous AI implementation outpaces oversight, yielding an AI governance gap』2026年9月15日
https://www.ey.com/en_us/newsroom/2026/09/ey-survey-finds-that-autonomous-ai-implementation-outpaces-oversight-yielding-an-ai-governance-gap - Deloitte Center for Board Effectiveness / Center for Audit Quality (CAQ)『Audit Committee Practices Report』第5版、2026年9月22日
https://www.deloitte.com/us/en/about/press-room/deloitte-caq-announce-2026-audit-committee-practices-report.html