2026年9月15日、IIAのThird-Party Topical Requirementが発効しました。サードパーティを対象にアシュアランス業務を行う内部監査部門は、要求事項の適用可能性を評価し、その記録を残す必要があります。
要求事項は、ガバナンス、リスクマネジメント、コントロール・プロセスの3領域、計17項目です。委託先との契約から継続監視、契約終了まで、関係する部門や記録は社内に分散しています。この記事では、17項目の中身を確認したうえで、重要なIT委託先を例に、適用判定と監査計画への組み込み方を考えます。
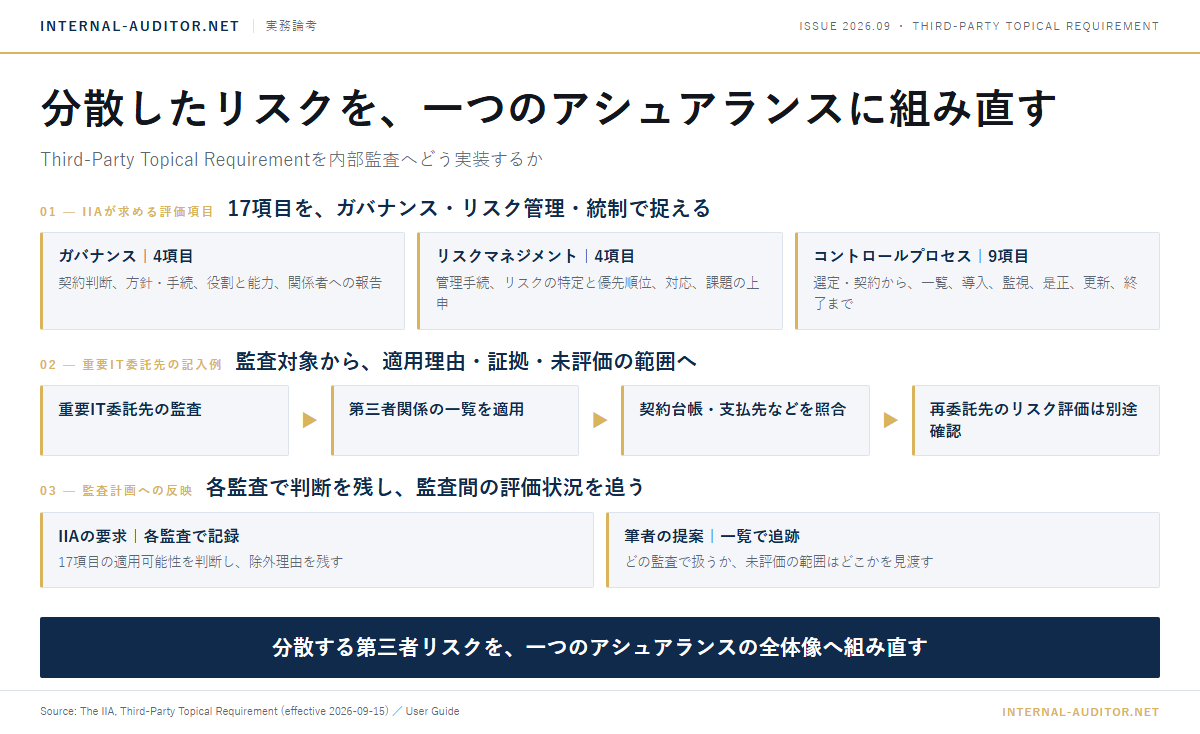
記事の論点と結論を、最初に一枚の図へまとめました。
サイバーセキュリティは第三者管理の重要な一部です。そのほかにも、契約、財務、法令遵守、業務継続、再委託先などのリスクを見渡す必要があります。
内部監査にとって本当に難しいのは、17要件を読むことより、社内に散らばった母集団、責任、証跡を一つの監査設計へ組み直すことです。
ここでいう「一つのアシュアランス」は、一度の大規模監査を意味しません。複数の監査で得た証拠と結論を17要件に沿って統合し、第三者リスクのどこまでを保証でき、どこが未評価なのかを一つの全体像として示すことです。
第一弾のCybersecurityが示した共通の型
第一弾のCybersecurity Topical Requirementは、2026年2月5日に発効しました。サイバーセキュリティについて、ガバナンス、リスク管理、コントロール・プロセスの設計と実装を評価する最低限の共通ベースです。
対象には、戦略と方針、取締役会への報告、役割と能力、脅威と脆弱性のリスク評価、重大リスクのエスカレーション、インシデント対応と復旧、アクセス管理やパッチ管理、IT資産とベンダーサービスのライフサイクル管理などが含まれます。
第二弾のThird-Partyも同じ3領域の構造を使います。ただし対象は、サイバーから、契約、財務、法令遵守、業務継続、集中リスク、さらに下流の再委託先まで広がります。要求事項はガバナンス4、リスク管理4、コントロール9の計17項目です。選定、契約、オンボーディング、継続監視、オフボーディングという関係の全期間を評価します。
IIAが求める17の評価項目
以下はIIAの要求事項本文を筆者が日本語で要約したものです。内部監査人が評価するのは、第三者を利用する自組織のガバナンス・リスク管理・統制です。
ガバナンス(4項目)
第三者を利用する判断、方針、責任分担、取締役会などへの報告を評価します。
| 評価する事項(要旨) |
|---|
| 契約判断|第三者と契約するか判断する正式な方法を定め、実施・定期的に見直しているか。目的達成に必要な資源と利用可能な資源を評価する基準を含む。 |
| 方針・手続|第三者との関係とリスクをライフサイクル全体で管理する方針・手続があり、法規制に整合させ、定期的に見直しているか。 |
| 役割と能力|第三者の選定・指示・管理・連絡・監視と、情報を受ける人の役割を定め、担当者に必要な能力を確保しているか。 |
| 関係者への報告|リスクに応じて優先した第三者の履行状況・リスク・法令違反を、取締役会など関係者へ適時に伝える手順があるか。 |
リスクマネジメント(4項目)
どの第三者リスクを優先し、どう対応・見直すかを評価します。
| 評価する事項(要旨) |
|---|
| 管理手続|第三者リスクの管理手続が標準化され、戦略・評判・倫理・業務・財務・法令・サイバー等の主要リスクを扱い、手続の遵守と逸脱時の是正を確認しているか。 |
| リスクの特定と優先順位|選定から終了までリスクを定期的に特定・評価し、下流の再委託先も含めて第三者と対応策の優先順位を決め、見直しているか。 |
| リスク対応|リスクの順位に見合う対応策を実施し、見直し・承認・監視・評価を経て、必要に応じて調整しているか。 |
| 課題とエスカレーション|第三者に起因する問題を管理・必要に応じて上申する手順があるか。対応が得られない場合、関係継続のリスクを評価し、是正や終了を検討しているか。 |
コントロールプロセス(9項目)
選定から契約終了まで、管理手続が実際に機能しているかを評価します。
| 評価する事項(要旨) |
|---|
| 選定時の調査|第三者の探索・選定に十分なデューデリジェンスがあり、その関係の必要性と内容を説明する承認済みのビジネスケース等を残しているか。 |
| 契約の作成・承認|第三者管理の方針・手続に沿って、関係部門が連携しながら契約の作成・承認を行っているか。 |
| 最終契約の管理|最終契約を法務・コンプライアンス等が確認・承認し、双方の権限者が署名し、安全に保管し、契約ごとの管理責任者を定めているか。 |
| 第三者関係の一覧|すべての第三者関係について、正確・完全・最新の一覧を維持しているか。 |
| 導入手続|契約条件を履行できるよう、文書化したオンボーディング手順を定め、実行しているか。 |
| 継続監視|契約期間を通じて履行状況を監視し、第三者から得る情報の信頼性を確かめ、定期的または契約変更時に再評価しているか。 |
| 是正措置|期待未達や新たなリスクへの是正手順があり、重大度に応じた上申、事後検証、根本原因分析を行っているか。 |
| 満了・更新|契約満了日・更新日を監視し、必要な更新手続を行っているか。 |
| 終了時の手続|契約終了時の正式な手順を実施し、必要な代替先の確保、機密データの返却・削除、システムや施設へのアクセス解除を行っているか。 |
各項目は監査の対象とリスクに照らして適用可能性を評価し、その判断を記録します。除外する項目には理由を残します。この表は17項目をすべて同じ深さで毎回テストする指示ではありません。
トピック別要求事項は、特定テーマを必ず監査計画へ入れるよう求めるものではありません。一方、リスク評価により該当テーマのアシュアランスを行う場合は適用が必須です。計画した監査の対象になった場合、監査中に対象が見つかった場合、計画外の監査を依頼された場合が該当します。各要件の適用判定を記録し、除外する場合は理由を残します。アドバイザリー業務では適用が推奨されます。

難所は、組織の境界にある
たとえば、機密データや基幹業務を扱うIT委託先が、クラウド事業者や別の再委託先を利用しているとします。契約書は法務、支払先データは調達・経理、セキュリティ審査は情報セキュリティ、SLAと障害記録は事業部門、保証報告書はIT部門が持っているかもしれません。
このとき内部監査には、少なくとも四つの判断が必要です。
- 第三者の母集団は完全か。購買先一覧だけで、再委託先や無償サービス、外部アカウントまで捉えられるか。
- 17要件のどれを、どの監査で評価するか。除外は監査範囲とリスク評価から説明できるか。
- 第2ラインのモニタリング、SOC報告書、認証、外部専門家の作業へ、どこまで依拠できるか。
- CybersecurityとThird-Partyで重なる手続を、別々に繰り返さず、一つの証拠でどう対応付けるか。
このIT委託先の例なら、私は17項目を一律に調べ始める前に、まず次の三つを確かめます。確認対象の漏れ、リスクの優先順位、契約後の監視という順番です。
- 第三者関係の一覧(コントロール・プロセス):契約台帳と支払先・外部接続先の記録を突き合わせ、IT委託先との関係が一覧に漏れなく載っているかを確認する。差異が出た場合は、その理由と修正の記録を見る。
- 下流を含むリスク評価(リスクマネジメント):委託先のリスク評価記録、契約で把握できる再委託先の情報、評価の更新履歴を確認し、基幹業務や機密データへの影響に応じた優先順位になっているかを見る。
- 継続的な履行監視(コントロール・プロセス):SLA実績、障害・是正記録、委託先からの報告とその裏付けを確認する。報告書を受け取るだけでなく、提供情報の信頼性をどう確かめ、契約変更時に再評価したかを見る。
第三者一覧の整備やTPRMの運用は、第1・第2ラインの責任です。内部監査が一覧を作り、リスク評価を代行し、統制を設計すれば、後に自らの仕事を評価することになります。内部監査の役割は、母集団の完全性、リスク評価の妥当性、統制の設計と運用を独立して評価することです。
17要件を監査計画へどう落とすか
上の表は要求事項の要約です。実務では、各監査で17項目の適用可能性を評価し、除外する項目の理由を監査計画または監査調書に記録する必要があります。記録の形式は指定されていません。私なら、17項目を一度の大規模監査へ詰め込まず、適用判定と監査範囲を見渡せる一覧表を作ります。そこに適用・非適用と理由、対象となる監査、主管部門、期待する証拠、他の保証提供者への依拠、未評価の範囲を記録します。
適用判定表の記入例――重要なIT委託先
次は架空の記入例です。機密データを扱うIT委託先を対象とする監査で、「第三者関係の一覧」という項目をどう扱うかを示します。実際の判定は監査範囲と組織のリスクに応じて行います。
| 記入欄 | 記入例 |
|---|---|
| 対象項目 | コントロール・プロセス:第三者関係の一覧 |
| 対象監査 | 機密データを扱う重要IT委託先の管理監査 |
| 適用判定と理由 | 適用。対象となる委託先を漏れなく把握できているかが、リスク評価と監査範囲を決める前提になるため。 |
| 期待する証拠 | 契約台帳、支払先一覧、外部接続先の記録、それらの突合結果と差異への対応記録。 |
| 主管部門と依拠 | この例では調達部門を一覧の維持担当と仮定する。第2ラインの点検は、対象範囲・頻度・証拠を確認するまで依拠しない。 |
| 未評価の範囲 | 下流の再委託先のリスク評価・優先順位付けは、この一覧の確認だけでは結論を出さず、リスクマネジメントの項目として別途評価する。 |
これは判定と監査の設計例であり、統制が有効に機能しているという監査結論ではありません。実際の適用判定表では、対象の17項目について判断を記録し、除外する項目にはその理由を残します。
その表を使い、契約管理は調達監査、アクセスとインシデント対応はIT監査、法令遵守はコンプライアンス監査、復旧と撤退は事業継続監査へ組み込みます。各監査では17項目の適用可能性を判断し、除外理由をその監査の記録に残します。そのうえで、複数年にわたる評価予定と未評価の範囲を一覧表で追跡します。残る重大な空白については、サードパーティ管理の単独監査が必要か検討します。
私は、この要求事項を適用した監査をまだ完了していません。ここで示した方法は、グローバル内部監査体制やQAIP、サプライヤー依存の高い事業を扱ってきた経験からの実務的な見立てです。適用時には、IIAの要求事項本文とユーザーガイドを基準に、各組織のリスクに合わせて判断する必要があります。
現場への三つの問い
- 第三者一覧が完全だと、どの根拠をもとに説明できますか。
- 17要件の適用判定と除外理由を、どの調書に残しますか。
- セカンドラインや外部保証への依拠範囲を、誰がどの基準で決めますか。
私はこう考える
発効日はすでに過ぎています。まず、17要件の適用判定表を作る。次に、第三者一覧の完全性を別データと照合する。第2ラインと外部保証への依拠を整理する。最後に、不足する専門能力と監査資源を明らかにする。この四つが初動です。
Third-Party Topical Requirementは、サイバー監査を広げたチェックリストではありません。組織の境界を越えて分散するリスクを、内部監査が一つのアシュアランスの全体像へ組み直せるかを問う要求事項です。
今回は以上です。
出典
- The Institute of Internal Auditors「Topical Requirements」
https://www.theiia.org/en/standards/2024-standards/topical-requirements/ - The Institute of Internal Auditors「Cybersecurity Topical Requirement」
https://www.theiia.org/en/standards/2024-standards/topical-requirements/cybersecurity - The Institute of Internal Auditors「Third-Party Topical Requirement」
https://www.theiia.org/en/standards/2024-standards/topical-requirements/third-party - The Institute of Internal Auditors「Third-Party Topical Requirement User Guide」
User Guide(PDF)