記事全体のサマリー
本文に入る前に、この記事の全体像を1枚にまとめました。先に見取り図をつかんでから読み進めていただければと思います。
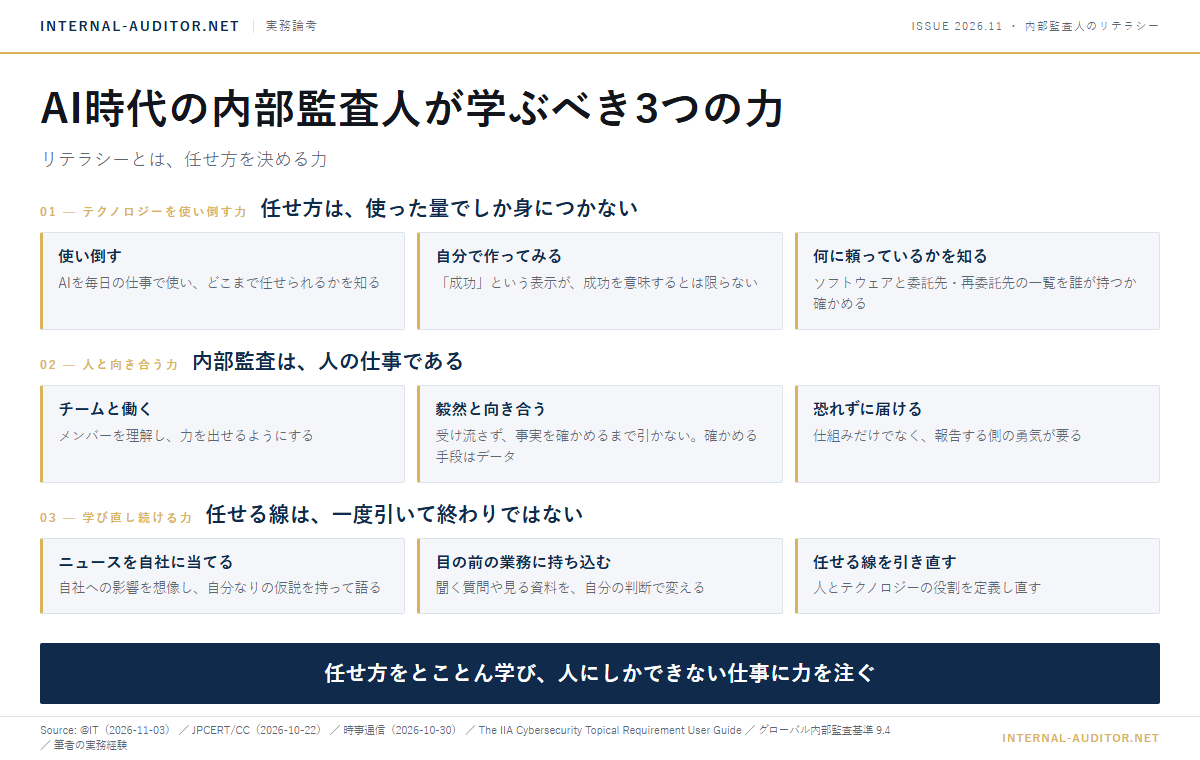
- テクノロジーを使い倒す力 ― AIを使い倒し、自分で作り、自社が何に頼っているかを知る
- 人と向き合う力 ― チームと働き、隠す相手に毅然と向き合い、恐れずに届ける
- 学び直し続ける力 ― ニュースを自社に当て、目の前の業務に持ち込み、任せる線を引き直す
この秋に起きたこと
この秋、内部監査人として見過ごせないニュースが続きました。
GMOインターネットグループのサービスが不正アクセスを受け、最大2万6,739件の顧客の仮想マシンに不正なプログラムが配られました。侵入は8月、気づいたのは10月で、きっかけは顧客からの問い合わせでした。グループ内のセキュリティ会社は、2年前の診断でシステムの課題を指摘していました。その指摘は社内で止まり、経営トップに届いていませんでした。代表は会見で、エスカレーションの仕組みがなかったことを経営の責任だと認めています(@IT)。
10月には、多くのWebサイトを動かすプログラミング言語のPHPに、深刻な脆弱性が2件見つかりました。見つけたのは、AIを使ってPHPを調べていた組織です。公表の前に情報が漏れ、公表後は攻撃の試みが急増しました(piyolog)。
京王電鉄は、9月下旬のランサムウェア攻撃で決算業務が遅れ、中間決算の発表を12月上旬に延期しました(時事通信)。サイバー攻撃は、情報システム部門だけの問題ではありません。決算を締められるかどうかの問題でもあります。
AIで、攻撃も、脆弱性の発見も、仕事のやり方も、速くなっています。
その中で、私たち内部監査人は、去年と同じ年間計画を、去年と同じやり方でこなしていないでしょうか。
今までと同じ考え方の繰り返しで、本当に大丈夫でしょうか。
この記事では、このブログで私が一番伝えたいことを1本にまとめます。
リテラシーとは、任せ方を決める力
この時代の内部監査人のリテラシーとは、何を任せ、何を自分でやるかを、状況に応じて判断し続ける力だと私は考えています。
AIは、資料を要約し、調書の案を書き、データを分析します。任せられるものは、積極的に任せるべきです。一方で、任せられないものがあります。嘘をついている相手の目を見ること。経営トップの前で「これは止めるべきです」と言うこと。
任せ方をとことん学び、人にしかできない仕事に力を注ぐ。
そのために必要な力は、大きく分けて3つあります。
1. テクノロジーを使い倒す力
使い倒す
まずは、AIを毎日の仕事で使うことです。私の周りでも、ここ1〜2年で状況が変わりました。無料版を少し試す程度だった人たちが、いまは有料版のAIを日常的に使っています。
使えば使うほど、どこまで任せられて、どこで「それらしい間違い」をするかが分かってきます。任せ方は、使った量でしか身につきません。
自分で作ってみる
効率化のためにAIを使うだけでは、まだ足りないと私は考えています。
私はIT監査人ではありません。それでも、ここ1〜2年、Claude Codeのようなツールでターミナルを開き、小さなソフトを自分で作り、ブログの作業を自動化してきました。いまは、エンジニアでなくてもそれができる時代です。
作ってみると、資料を読むだけでは見えないものが見えます。私が作った自動の仕組みでは、処理が途中で失敗していたのに、記録の上では「成功」になっていました。そして書きかけの文章が、そのまま届いていました。
システムには、例外の処理があり、抜け穴があります。「成功」という表示が、本当に成功したことを意味するとは限りません。自分で作って壊した経験があると、監査や評価の場で「ログでは問題ありません」と言われたときに、どこを確かめればよいかが分かります。
最初からプログラムを書く必要はありません。まずは、自分の仕事を1つ自動化してみることから始めればよいと思います。
自社が何に頼っているかを知る
もう一つは、自社のシステムが何に頼って動いているかを知ることです。
たとえば、「受注システムはPHPで動いていて、サーバーはA社に預けている。A社はさらにB社のデータセンターを使っている」というつながりです。これが分かっていれば、「PHPに脆弱性」「A社に不正アクセス」というニュースを見た瞬間に、「受注業務に影響する」と言えます。分かっていなければ、すぐには答えられません。
自分で一覧を作る必要はありません。使っているソフトウェアと、委託先・再委託先の一覧を誰が持っていて、最後にいつ更新されたかを確かめます。生成AIのサービスも、いまや委託先の一つです。
技術者と話すための最低限の言葉も持っておきます。
- CVE ― 公開された脆弱性に付く識別番号
- CVSS ― 深刻度の点数
- EOL ― サポート終了。セキュリティの修正版が出なくなる
- SBOM ― ソフトウェアの部品表
- SOC報告書 ― 委託先の統制について監査法人などが出す保証報告書。財務報告向けのSOC1と、セキュリティなど向けのSOC2がある
中身を深く理解する必要はありません。説明を聞いて「それで、自社のどの業務に影響するのか」と聞き返せれば十分です。
これを、IT監査人だけに任せきりにしてはいけません。IIAのサイバーセキュリティのトピカル要求事項は、サイバーを主題としない監査でも、サイバーの要素が出てきたら適用を判断するよう求めています。ユーザーガイドが例に挙げているのは、買掛金のプロセスの監査です。
2. 人と向き合う力
チームと働く
テクノロジーをどれだけ使い倒しても、内部監査は人の仕事です。
監査はチームで行います。メンバーを理解し、一人ひとりが力を出せるようにすること。現場の担当者から経営トップまで、相手に合わせて話すこと。AIは調書の案を書けますが、チームの誰が行き詰まっているかには気づきません。
隠す相手に、毅然と向き合う
監査では、論理的な話が通じない場面があります。相手が何かを隠そうとしたり、急に高圧的になったりする場面です。
私は以前、内部監査で、その場を受け流して帰ってきたことがあります。
定期的に行うはずのある検査について、担当者は「検査はやっています。でも書類がないんです」と言いました。何かを隠しているような様子はありました。それでも私は、書類がないのだと受け止め、「書類をきちんと保管してください」という指摘をして戻りました。
当時の上司は、その報告を受け入れませんでした。本当に検査が行われたのかを、私が確かめずに戻ってきたからです。その点を確かめるために、追加の手続きが必要になりました。
その後、上司の判断の下、監査の権限で正式な手続きを踏み、通常の監査では見ることのない入退室の記録を取り寄せました。記録を見ると、その担当者は検査の場所に入っていませんでした。その記録をもとにもう一度話を聞くと、担当者は検査をしていなかったと認めました。
この経験から学んだことは3つあります。
1つ目は、嘘や隠し事には形があることです。「やっています。でも記録がありません」は、その典型の一つでした。2つ目は、話を受け流さずに、事実を確かめるまで引かないことです。3つ目は、確かめる手段はデータだということです。この場面で真実を明らかにしたのは、入退室の記録でした。人と向き合う力と、テクノロジーの力は、ここでつながっています。
毅然とすることは、感情的になることではありません。客観性を保ち、事実で向き合うことです。人がなぜ不正をするのか、隠したい人がどう振る舞うのかは、不正の調査報告書を1本、最後まで読むと見えてきます。
恐れずに届ける
最後は、見つけたことを届ける力です。
GMOインターネットグループの件では、指摘はありました。ただ、それが経営に届きませんでした。届かない理由は、仕組みだけではないと私は思っています。
正直に書くと、私は状況が整理できていないうちに報告することを、いまでもためらいます。管理職になった今でもです。答えを持たないまま上げれば、問い返されて詰まるかもしれない。根拠の弱い話だと受け取られるかもしれない。そんな小さな恐れが、どこかで報告を遅らせます。
けれども、それではいけないと思っています。必要なタイミングで、必要な人にエスカレーションすること。報告を受ける側の仕組みと同じくらい、報告する側の勇気が要ります。そのうえで、分かっていることと分かっていないことを分けて、理路整然と伝えることです。
3. 学び直し続ける力
今日のニュースを、自社に当てる
何を学ぶべきかは、日々変わっています。
私は毎朝、AIを使ってこの分野のニュースを集めて読んでいます。読むだけで終わらせず、自分の業務や部門、部下に対して、何か言えることはないかを考えるようにしています。
大きなニュースが出たら、その日のうちに「自社のどこに影響するか」を考える。報道だけでなく、当局やIIAなどの一次情報にも当たる。私の考える感度とは、ニュースを見たときに、自社への影響を想像し、自分なりの仮説を持って語れることです。その仮説は、正しくなくても構いません。「この問題は、自社のこの業務に影響する」と、自分の意見を持てることが大事です。
目の前の業務に持ち込む
最初に決めた年間計画だから。J-SOXの評価を定期的にやっているから。それだけを理由に、去年と同じやり方を続けることは、姿勢として危ういと私は考えています。
ここで言う計画には、2つの高さがあります。監査委員会などが承認する年間の監査計画と、一人ひとりが担当する個別の内部監査やJ-SOX評価の計画です。前者を変えるのは部門長の役割で、気軽には動かせません。
それでも、後者は自分の判断で動かせます。担当している内部監査やJ-SOX評価で、聞く質問を1つ足す。見る資料を1つ変える。手続を見直す。ニュースで知った新しいリスクを、目の前の業務に持ち込むことは、誰にでもできます。年間計画に関わるほどの変化に気づいたら、それを上司に伝えます。
グローバル内部監査基準も、計画を変えることを前提にしています。基準9.4の「実施に当たって考慮すべき事項」には、次のように書かれています。
組織体の環境が動的なものであれば、内部監査の計画は、6か月ごと、四半期ごと又は毎月といった頻度で更新が必要なことがある。
グローバル内部監査基準(日本語版)基準9.4「実施に当たって考慮すべき事項」
計画は、変えないための約束ではありません。
任せる線を、引き直す
1年前と今では、すでに別の世界です。AIのツールは、ここ1〜2年で職場に急速に広がりました。3年後、5年後にどうなっているかは、誰にも分かりません。
そのため、何をAIに任せ、何を人がやるかの線は、一度引いて終わりではありません。世界が変わるたびに、人がやるべきことは何か、テクノロジーがやるべきことは何かを定義し直す。これが、学び直し続ける力の中身です。
何を深く学ぶかの選び方は、以前に書きました。いまの監査の課題から選ぶ、という考え方は、ここでも変わりません。
問い
- この1年で、あなたが自分の手で作ったもの、自動化したものはありますか。
- 整理しきれていない懸念を、ためらわずに上へ届けたのは、最後はいつですか。
- この1か月で読んだニュースのうち、自分の内部監査やJ-SOX評価に持ち込んだものはありますか。
私はこう考える
AIの時代に、内部監査人の仕事がなくなるとは、私は思っていません。ただ、何もしなければ、仕事の中身が変わったことに気づかないまま、去年と同じやり方を続けることになります。
任せ方をとことん学び、人にしかできない仕事に力を注ぐ。そのために、テクノロジーを使い倒し、人と向き合い、学び直し続ける。
3年後、5年後の世界は分かりません。それでも、そのときどきの状況に合わせて、この線を引き直していきたいと思います。読者の皆さんに問いかけるだけでなく、私自身がそれを実践し続けます。
出典
- @IT「『ネットのセキュリティもGMO』の実態 イエラエの事前指摘はなぜ放置されたか:GMO記者会見を読む」(2026年11月3日)
https://atmarkit.itmedia.co.jp/ait/articles/2611/03/news014.html - NHK「GMO 不正アクセス問題 経営トップも含めセキュリティーリスク対応の体制構築が課題」(2026年11月3日)
https://news.web.nhk/newsweb/na/nd-20261103de69861 - JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」(2026年10月22日)
https://www.jpcert.or.jp/at/2026/at260033.html - piyolog「PHPの2件の深刻な脆弱性(CVE-2026-109618、CVE-2026-109619)についてまとめてみた」(2026年10月21日)
https://piyolog.hatenadiary.jp/entry/2026/10/21/174516 - 時事通信「京王電鉄、ハッカー集団攻撃で決算延期 システム障害で作業遅れ」(2026年10月30日)
https://www.jiji.com/jc/article?k=2026103001156&g=eco - The IIA「Cybersecurity Topical Requirement User Guide」
https://www.theiia.org/globalassets/site/standards/topical-requirements/cybersecurity/cybersecurity_tr_user_guide.pdf - 一般社団法人日本内部監査協会「グローバル内部監査基準(日本語版)」基準9.4 内部監査の計画